
前面十七天我們看過不同的身分驗證機制:
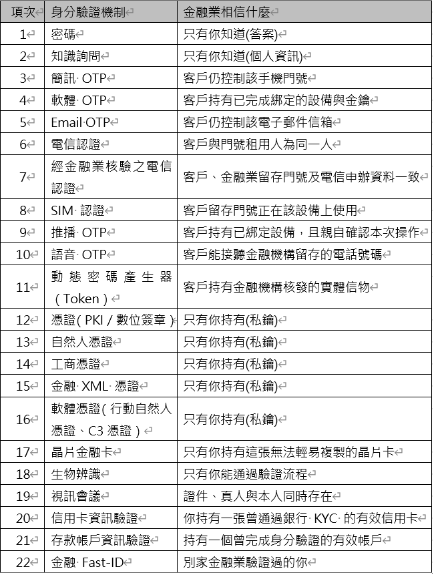
其實每種驗證都在提供「證據」,當我們回顧前面介紹過的 22 種身分驗證機制時,會發現它們看起來差異很大。但若從金融業角度來看,這些驗證機制本質上都在做同一件事,提供一份足以讓金融業相信你的證據。
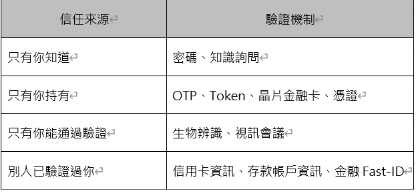
-你知道什麼(What You Know)
例如:密碼、知識詢問
金融業相信:「只有本人應該知道這件事情」。
-你持有什麼(What You Have)
例如:OTP、晶片金融卡、憑證私鑰
金融業相信:「這個東西應該在本人手上」。
-你是誰(What You Are)
例如:生物辨識、視訊驗證
金融業相信:「這個人與已知的身分具有關聯」。
-你曾經被誰驗證過(Who Already Trusted You)
例如:存款帳戶驗證、跨行資訊驗證、金融 Fast-ID
金融業相信:「這個人之前已經經過可信任的金融機構驗證」。
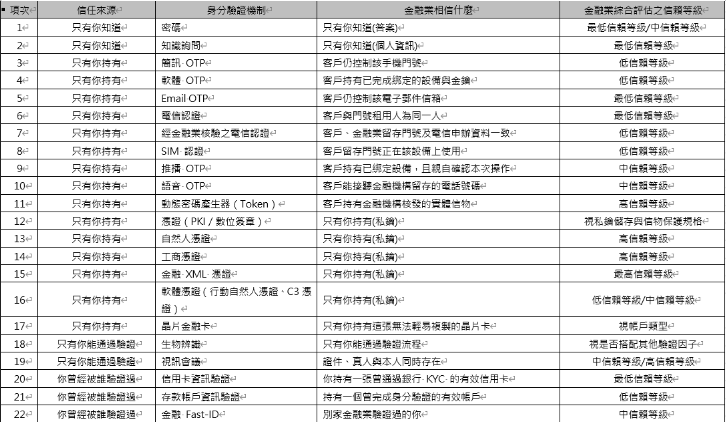
驗證強不強,不是只有看「技術」。許多人會認為生物辨識一定比密碼安全、憑證一定比 OTP 安全或是金融 Fast-ID 一定比帳戶驗證安全。
但實際上金融業評估的從來不只是技術本身,真正影響信賴程度的,是身分登錄流程是否足夠嚴謹、信物是否受到妥善保護,以及整個驗證流程是否能有效降低冒用風險。
因此,相同類型的驗證機制未必具有相同的信賴程度。即使同樣是「只有你持有」的驗證方式,也可能因信物保護強度、綁定流程及發放方式不同,而產生截然不同的信賴等級。


 iThome鐵人賽
 看影片追技術